تاریخ:



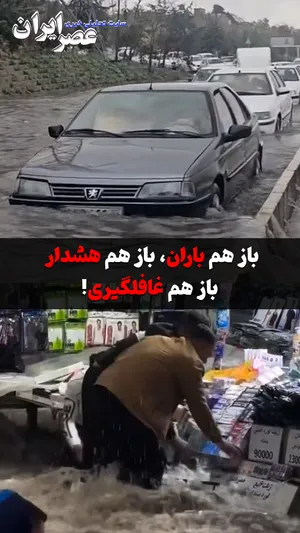
 باران آمد ، هشدار هم دادند ولی دوباره ایران غافلگیر شد / ببینید باران شنبه چه کرد
 درس صد و چهارده
کشف یک آسیبپذیری خطرناک در خودروی نیسان

ضعف امنیتی کشف شده نیسان لیف در بخش ارتباط بلوتوث سیستم اطلاعات و سرگرمی این خودرو قرار دارد. هکرها با استفاده از این حفره امنیتی، میتوانند به سیستمهای داخلی خودرو نفوذ کنند. در مرحله بعد با استفاده از سیگنال تلفن همراه خودرو، دسترسی خود را گسترش داده و امکان ارسال دستورات از راه دور از طریق اینترنت را به دست میآورند.
گروهی از کارشناسان امنیت سایبری موفق به کشف آسیبپذیری جدی در نیسان لیف شدهاند. شرکت امنیت دیجیتال PCAutomotive، دیجیتال PCAutomotive جزئیات این یافتهها را در کنفرانس امنیت سایبری Black Hat Asia 2025 ارائه کرد.
به گزارش دیجیاتو، با این آسیبپذیری جدید کشف شده، هکرها میتوانند از راه دور کنترل نیسان لیف را بر عهده بگیرند و این خودرو را هدایت کنند.

ضعف امنیتی کشف شده نیسان لیف در بخش ارتباط بلوتوث سیستم اطلاعات و سرگرمی این خودرو قرار دارد. هکرها با استفاده از این حفره امنیتی، میتوانند به سیستمهای داخلی خودرو نفوذ کنند. در مرحله بعد با استفاده از سیگنال تلفن همراه خودرو، دسترسی خود را گسترش داده و امکان ارسال دستورات از راه دور از طریق اینترنت را به دست میآورند.
شرکت PCAutomotive در جریان کنفرانس امنیتی بلک هت آسیا 2025، از طریق ویدیویی فرایند هک نیسان لیف را نمایش داد. ابتدا موقعیت مکانی خودرو با استفاده از جیپیاس ردیابی میشود. سپس کنترل صفحهنمایش اطلاعات و سرگرمی به دست هکر میافتد. هکرها پس از این کار، پیغامی مبنیبر هک خودرو را نمایش میدهند. در این وضعیتُ میکروفن داخلی خودرو نیز فعال میشود و قابلیت ضبط صدای داخل کابین وجود دارد. آنها حتی میتوانند فایل ضبطشده را دانلود و صدای آن را از طریق بلندگوهای خودرو برای سرنشینان پخش کنند.
هک سیستمهای حیاتی نیسان لیف
نفوذ به سیستم سرگرمی و سیستم صوتی خودرو به اندازه کافی نگرانکننده است اما هکرها میتوانند به عملکردهای حیاتی خودرو نیز دسترسی داشته باشند. تیم PCAutomotive در فرایند هک نیسان لیف نشان داد میتواند از راه دور بوق خودرو را به صدا درآورد، آینههای جانبی را تنظیم کند، شیشهها را پایین بیاورد، چراغهای جلو و برفپاککنها را روشن و درها را قفل یا باز کند.
خطرناکترین قابلیتی که از طریق این حفره امنیتی در دسترس است، کنترل از راه دور فرمان خودرو است. در این وضعیت، فرمان خودرو هم در حالت سکون هم در حالت حرکت، میتواند توسط هکرها به چرخش درآید. البته این حفره امنیتی اجازه کنترل پدال گاز یا ترمز را نمیداد اما قابلیت دستکاری فرمان از راه دور، نگرانیهای ایمنی بسیار جدی ایجاد میکند. PCAutomotive در پایان اشاره کرد این آسیبپذیری را سال 2023 به نیسان اطلاع داده است. هنوز مشخص نیست نیسان این حفره امنیتی را برطرف خواهد کرد یا خیر.


لینک کوتاه: کپی لینک
قطبزاده، حدادعادل، بنیصدر؛ کنترل دست که بود؟ تحلیل آسیا تایمز: ایران از کشتی های عبوری از تنگه هرمزعوارض می گیرد/ ژاپن و کره جنوبی در تنگنای تنگه سهم دولت از مالیات واردات بنزین ویژه در سال ۱۴۰۵ صفر شد کشف راز جسد سوخته زن ۵۰ ساله در مازندران کاتس: ماموریت اسرائیل درباره ایران هنوز تمام نشده است؛ تهدید به «ضربات بسیار شدید» علیه حزبالله بازگشت برنامه «جهانآرا» به تلویزیون با اجرای وحید یامینپور شرکتهای دولتی در بودجه ۱۴۰۶ با محدودیت استخدام و پاداش روبهرو شدند پخش زنده ۴ بازی از لیگهای جزیره، لالیگا و ایتالیا دیجیپی در فیناپ ۲۴؛ بررسی مسیر تحول خدمات اعتباری و آینده BNPL کریستیانو رونالدو در آستانه خداحافظی؛ پایان دوران فوتبال پس از فصل جاری؟ آقای پزشکیان! بیایید و تحویل بگیرید؛ شور "وفاق" در باغ های سیب زادگاهتان درآمد بازآفرینی مسابقه محبوب یوروویژن در آسیا با حضور 11 کشور رییس مرکز وکلای قوه قضاییه: در پرونده مطالبه خسارات جنگ ۱۲ روزه، به کاخ سفید، وزارت خزانهداری و وزارت جنگ آمریکا ابلاغیه داده ایم اتهام ضربوشتم مأموران امنیتی علیه دو ستاره رئال؛ خطر محرومیت ۱۲ جلسهای کارگردانهای حاضر در کن ۲۰۲۷ چه کسانی خواهند بود؟ از اسکورسیزی تا اوستلوند