تاریخ:



 ادعای دوباره ترامپ درباره پیروزی در جنگ با ایران: ما میتوانیم همین فردا در جنگ پیروز شویم
 درس صد و شش
زلزله خاموش در لایه صفر شبکه اصفهان همزمان با حمله آمریکا
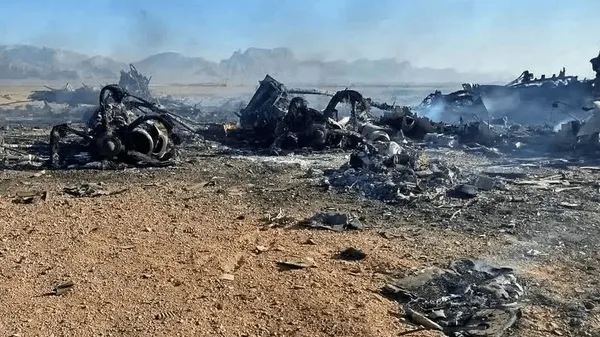
بر اساس رصدهای میدانی، تعداد قابل توجهی از محصولات شرکتهای سیسکو (Cisco) جونیپر (Juniper) و فورتینت (Fortinet) و دستگاههای مبتنی بر سیستمعامل میکروتیک (MikroTik OS) بهطور هماهنگ و ناگهانی از مدار خارج شده یا اصطلاحاً سیستم عامل آنها «پَرید».
طی اتفاقی عجیب و هشداردهنده، «جعبههای سیاه» آمریکایی در ساعت صفر حمله به اصفهان از کار افتادند.
به گزارش فارس، در ساعت صفر حمله به اصفهان، در حالی که چشمها به آسمان دوخته شده بود، اتفاقی عجیب و هشداردهنده در عمق لایه زیرساخت ارتباطی کشور رخ داد که از یک سناریوی از پیش طراحیشده سایبری پرده برمیدارد.
بر اساس رصدهای میدانی، تعداد قابل توجهی از محصولات شرکتهای سیسکو (Cisco) جونیپر (Juniper) و فورتینت (Fortinet) و دستگاههای مبتنی بر سیستمعامل میکروتیک (MikroTik OS) بهطور هماهنگ و ناگهانی از مدار خارج شده یا اصطلاحاً سیستم عامل آنها «پَرید».
نکته تأملبرانگیز و مشکوک این ماجرا، زمانبندی دقیق و عدم دسترسی به اینترنت بینالملل در آن لحظات است. این اختلال در شرایطی رخ داد که گیتویهای بینالملل عملاً مسدود یا غیرقابل دسترس بودند؛ بنابراین توجیه این فروپاشی زنجیرهای در قالب «یک حمله ساده سایبری از بیرون مرزها» نه تنها قانعکننده نیست، بلکه ردپای یک خرابکاری عمیق و کاشتهشده در دل تجهیزات را نشان میدهد.
۴ سناریوی محتمل برای خیانت سختافزاری
کارشناسان امنیت شبکه با بررسی این رویداد، ۴ احتمال فنی را بهعنوان فرضیههای اصلی مطرح میکنند که همگی بر وابستگی مرگبار به تجهیزات وارداتی دلالت دارند:
۱. بکدور سختافزاری (Firmware Backdoors): قویترین احتمال وجود دربهای پنهان در سطح بوتلودر و سفتافزار محصولات آمریکایی و اروپایی نظیر سیسکو، جونیپر (Juniper) و فورتینت (Fortinet) است.
این دسترسیها نیازی به اینترنت ندارند و میتوانند با دریافت یک سیگنال ماهوارهای خاص یا فعالسازی یک تایمر داخلی در لحظه موعود، تجهیزات را به تلی از آهنپاره تبدیل کنند.
۲. بستههای مرگبار داخلی (Malicious Packets): ارسال پکتها یا بستههای شبکهای مخرب در لایه داخلی که حاوی الگوهای از پیش تعریفشده برای آسیبپذیریهای «روز-صفر» این برندها باشد. این پکتها میتوانند بدون نیاز به اینترنت جهانی، تنها از یک نقطه داخلی یا رادیویی خاص منتشر شده و باعث از کار افتادن (Crash) و ریبوت زنجیرهای سیستمعامل شوند.
۳. باتنتهای خفته: احتمال نفوذ سالها پیش و کاشت بدافزارهایی که ماهها در حافظه روترها و سوئیچهای سیسکو و میکروتیک مخفی ماندهاند. باتنت (Botnet) شبکهای از رایانهها، سرورها یا دستگاههای آلوده به بدافزار است که بدون اطلاع صاحبانشان تحت کنترل یک مهاجم (هکر) قرار میگیرند. این باتنتها برای فعال شدن نیازی به فرمان از بیرون ندارند؛ آنها طوری برنامهریزی شدهاند که در صورت وقوع یک رویداد خاص (مثلاً قطع اینترنت بینالملل یا دریافت یک رشته کد خاص در شبکه داخلی) وارد فاز تخریب شوند.
۴. آلودگی در زنجیره تأمین (Supply Chain Attack): سناریوی خطرناکتر، دستکاری در مبدأ تولید است. اگر تراشهها یا فایلهای نصبی محصولات سیسکو و جونیپر قبل از ورود به کشور آلوده شده باشند، حتی تعویض سیستمعامل نیز مشکل را حل نخواهد کرد؛ چرا که ریشه مشکل در قلب سختافزار و حافظههای فقط-خواندنی (ROM) حک شده است.
هشدار راهبردی: از اعتماد به جعبه سیاه تا ضرورت مالکیت فناوری
این حادثه ثابت کرد ستون فقرات امنیت سایبری کشور را نمیتوان بر پایه تجهیزاتی بنا نهاد که طراحی نقشه مدار و کد منبع آن در دست دشمنان بالقوه (آمریکا و رژیم صهیونیستی) است. برندهای مطرحی چون سیسکو، جونیپر و فورتینت اگرچه در ظاهر خدمات فنی ارائه میدهند، اما در بحرانها به نقطه ضعف استراتژیک و پاشنه آشیل زیرساخت تبدیل میشوند.
با درصد بسیار بالا میتوان هم اکنون این حمله را مشابه حمله پیجر نامید که با تلاش ها و تمهیدات لازم و دفاع سایبری در عمق از خسارت های گسترده جلوگیری به عمل آمد. این حمله سایبری شاهدی دیگر از سواستفاده تسلیحاتی رژیم آمریکا از فناوری اطلاعات و ارتباطات میباشد.
اطلاعات ویژه در راه است
منابع آگاه در حوزه امنیت سایبری به خبرگزاری فارس اعلام کردهاند که اطلاعات فنی و مستندات تکمیلی بیشتری که نشاندهنده هماهنگی و همکاری مستقیم یا غیرمستقیم شرکتهای سازنده این تجهیزات با اهداف دشمن آمریکایی-صهیونیستی است، در آینده نزدیک توسط آزمایشگاه های سایبری جمهوری اسلامی ایران اعلام خواهد شد.
این گزارش موکداً تأکید میکند که امنیت واقعی از مالکیت فناوری شروع میشود. کشوری که روتر، سوئیچ و سیستمعامل شبکه خود را نسازد، در جنگهای پنهان سایبری همواره یک قدم از دشمن عقبتر حرکت خواهد کرد. توسعه تجهیزات بومی دیگر یک شعار نیست؛ یک ضرورت حیاتی برای بقا در جنگ نرم و سخت است.


لینک کوتاه: کپی لینک
منبع آگاه: هیچ هیئتی از قطر به ایران سفر نکرده است نطق شورانگیز 50 سال پیش که در فضای مجازی دست به دست میشود/ زرینکوب نیست، همایونفر است سازمان هدفمندی: ۳۰ میلیون نفر برای افزایش یارانه ثبت نام کردند دبیر انجمن کشتیرانی: دولت برای اداره کشور به بخش خصوصی نیاز دارد/ اقتصاد دولتی شفابخش نیست مقاومت عراق: پرواز هواپیماهای آمریکایی بر فراز عراق ادامه دارد روحالامینی: لاریجانی و شمخانی قبل از ترور، با قضاوت ها به شهادت رسیده بودند/ شمخانی بدون سر دفن شد ادعای روبیو: توافق با ایران بسیار دشوار است ادعای نتانیاهو علیه ایران: ترامپ و من با هم اقدام میکنیم عاصم منیر: مسائل مرزی میان ایران و پاکستان موقت و فنی بود؛ مرز دو کشور از امروز باز شده ترامپ: در فرانسه یک انقلاب تمام عیار در جریان است متکی: ترامپ مثل «گاو نری با شاخ، اما بدون خرد» است! هشدار ملونی به معترضان ایتالیایی: با زندان و جریمه نقدی مواجه خواهید شد یمن: عربستان طی ۲۴ ساعت گذشته ۹۳ حمله هوایی و موشکی انجام داد ویتکاف و کوشنر به مسکو میروند جانشین فرمانده کل سپاه: بر تنگه هرمز تسلط کامل داریم
نظرسنجی
پیش بینی شما: قبل از انتخابات آمریکا، به ایران حمله می شود؟