تاریخ:


 عراقچی: با عمان گفتوگویی سازنده درباره ایجاد یک چارچوب امنیتی منطقهای جدید و مستقل داشتیم
 درس صد و نوزده
تروجان بانكی جدید Zberp

نویسندگان Zberp نیز از همین تكنیك استفاده كردهاند كه این بدان معناست كه از كشف شدن توسط برنامههای ضدبدافزار جلوگیری میكنند، چرا كه بهروز رسانیهای پیكربندی را به شكل پنهان درون یك تصویر لوگوی اپل ارسال میكنند.
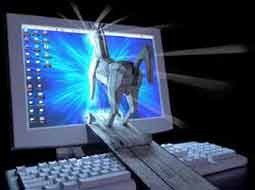
به نظر میرسد كه یك تروجان جدید كه كاربران ۴۵۰ موسسه مالی در سراسر دنیا را هدف قرار داده است، عملكرد و ویژگیهای خود را مستقیماً از تروجانهای بدنام زئوس و Carberp به ارث برده باشد.
به گزارش ایتنا از مرکز ماهر، این تهدید جدید كه توسط محققان امنیتی شركت Trusteer (زیرمجموعه آیبیام) Zberp نام گرفته است، ویژگیهای متنوعی دارد. این تروجان میتواند اطلاعاتی شامل آدرس آیپی و نام را در مورد سیستمهای آلوده جمعآوری كند، از صفحه نمایش تصویر تهیه كرده و برای یك سرور راه دور ارسال نماید، اطلاعات اعتباری FTP و POP۳، گواهینامههای SSL و اطلاعات وارد شده در فرمهای وب را سرقت كند، سشنهای مرورگر را سرقت نماید و اقدام به قرار دادن محتوای جعلی در صفحات باز وب كند و با استفاده از پروتكلهای VNC و RDP، ارتباط راه دور جعلی (remote desktop) برقرار نماید.
محققان Trusteer اعتقاد دارند كه Zberp یك ویرایش از ZeusVM است. ZeusVM یك ویرایش اخیر از تروجان زئوس است كه كد منبع آن در سال ۲۰۱۱ در فرومهای زیرزمینی لو رفته است. ZeusVM در ماه فوریه كشف شد و با نوجه به اینكه نویسندگان آن از پنهاننگاری (steganography) برای پنهان كردن دادههای پیكربندی در درون تصاویر استفاده كردهاند، از سایر نسخههای زئوس متمایز میگردد.
نویسندگان Zberp نیز از همین تكنیك استفاده كردهاند كه این بدان معناست كه از كشف شدن توسط برنامههای ضدبدافزار جلوگیری میكنند، چرا كه بهروز رسانیهای پیكربندی را به شكل پنهان درون یك تصویر لوگوی اپل ارسال میكنند.
البته این تهدید جدید از تكنیكهای hook نیز برای كنترل مرورگر استفاده میكند كه به نظر میرسد این ویژگی را از Carberp قرض گرفته باشد. Carberp نیز یك تروجان بانكی است كه كد منبع آن در سال گذشته لو رفت.
به گفته یكی از محققان Trusteer، پس از لو رفتن كد منبع Carberp به صورت عمومی انتظار میرفت كه در زمان كوتاهی مجرمان سایبری اقدام به تركیب كد منبع زئوس با كد منبع Carberp نمایند و یك بدافزار جدید تولید كنند.
Zberp همچنین مشابه ZeusVM كلید رجیستری خود را در هنگام اجرا حذف میكند و به محض اینكه شاتداون شدن سیستم را تشخیص داد، آن را باز میگرداند.
بنا بر گزارش Virus-Total، تروجان Zberp در ابتدای كشف از چشم اغلب نرمافزارهای آنتیویروس پنهان باقی میماند.
به گزارش ایتنا از مرکز ماهر، این تهدید جدید كه توسط محققان امنیتی شركت Trusteer (زیرمجموعه آیبیام) Zberp نام گرفته است، ویژگیهای متنوعی دارد. این تروجان میتواند اطلاعاتی شامل آدرس آیپی و نام را در مورد سیستمهای آلوده جمعآوری كند، از صفحه نمایش تصویر تهیه كرده و برای یك سرور راه دور ارسال نماید، اطلاعات اعتباری FTP و POP۳، گواهینامههای SSL و اطلاعات وارد شده در فرمهای وب را سرقت كند، سشنهای مرورگر را سرقت نماید و اقدام به قرار دادن محتوای جعلی در صفحات باز وب كند و با استفاده از پروتكلهای VNC و RDP، ارتباط راه دور جعلی (remote desktop) برقرار نماید.
محققان Trusteer اعتقاد دارند كه Zberp یك ویرایش از ZeusVM است. ZeusVM یك ویرایش اخیر از تروجان زئوس است كه كد منبع آن در سال ۲۰۱۱ در فرومهای زیرزمینی لو رفته است. ZeusVM در ماه فوریه كشف شد و با نوجه به اینكه نویسندگان آن از پنهاننگاری (steganography) برای پنهان كردن دادههای پیكربندی در درون تصاویر استفاده كردهاند، از سایر نسخههای زئوس متمایز میگردد.
نویسندگان Zberp نیز از همین تكنیك استفاده كردهاند كه این بدان معناست كه از كشف شدن توسط برنامههای ضدبدافزار جلوگیری میكنند، چرا كه بهروز رسانیهای پیكربندی را به شكل پنهان درون یك تصویر لوگوی اپل ارسال میكنند.
البته این تهدید جدید از تكنیكهای hook نیز برای كنترل مرورگر استفاده میكند كه به نظر میرسد این ویژگی را از Carberp قرض گرفته باشد. Carberp نیز یك تروجان بانكی است كه كد منبع آن در سال گذشته لو رفت.
به گفته یكی از محققان Trusteer، پس از لو رفتن كد منبع Carberp به صورت عمومی انتظار میرفت كه در زمان كوتاهی مجرمان سایبری اقدام به تركیب كد منبع زئوس با كد منبع Carberp نمایند و یك بدافزار جدید تولید كنند.
Zberp همچنین مشابه ZeusVM كلید رجیستری خود را در هنگام اجرا حذف میكند و به محض اینكه شاتداون شدن سیستم را تشخیص داد، آن را باز میگرداند.
بنا بر گزارش Virus-Total، تروجان Zberp در ابتدای كشف از چشم اغلب نرمافزارهای آنتیویروس پنهان باقی میماند.
 افزودن عصرایران به منابع ترجیحی گوگل


لینک کوتاه: کپی لینک
قیمت یک میلیون دلاری یک «کتاب آخرالزمانی» که در قلعۀ قدیمی پیدا شد جغرافیا؛ متحد پنهان ارتشهای کوچک در برابر قدرتهای بزرگ چگونه یک دهقان امپراتور چین شد؟ چرا مغز پیشاپیش برای از دست دادن عزیزانمان عزاداری میکند؟ بلاگری برای پدوفیلها! زندگی دوگانه ستارخان؛ قهرمان مشروطه با گذشتهای پرحاشیه درمان بیخوابی مزمن با یک روش غیردارویی؛ مغز را دوباره به خواب عادت دهید فرق صبوری کردن با تحمل رفتار نادرست چیست؟ از رانندگی تاکسی تا نگهبانی شبانه گاوها/ شغل نویسندگان مشهور جهان چه بود؟ پنج دلیل شکست آلمان از اتحاد جماهیر شوروی در جبهه شرقی چرا دیوارهای اتاق موسیقی عالیقاپو پر از کوزههای توخالی است؟ راز آکوستیکی معماران صفوی (+عکس) برجهای ثروتساز اصفهان؛ وقتی فضولات کبوترها به طلا تبدیل میشدند(+عکس) اولین شغل هیتلر، استالین، قذافی و ... چه بود؟ دمنوش هسته خرما؛ نوشیدنی گرم و مقوی در روزهای سرد سال ماجرای عقاب چوبی که هفت سال برای روسیه از آمریکا جاسوسی میکرد