تاریخ:



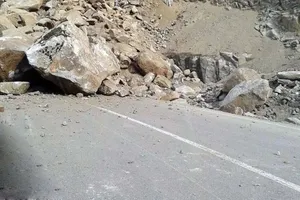
 سقوط سنگ روی خودروی سواری در محور کندوان؛ سه سرنشین جان سالم به در بردند
 درس صد و پانزده
هشدار مرکز افتا درباره انتشار بدافزار جدید جاسوسی

شرکت Zimperium اعلام کرد که این بدافزار جاسوسی اندرویدی از طریق برنامههای مخرب و تبلیغاتی موجود در منابع نامعتبر نظیر VPNهای تبلیغاتی با قابلیت جعل شماره منتشر میشود.
مرکز مدیریت راهبردی افتا اعلام کرد: بدافزار جاسوسی RatMilad دستگاههای اندرویدی خاورمیانه را هدف قرار داده است.
به گزارش ایرنا، شرکت Zimperium اعلام کرد که این بدافزار جاسوسی اندرویدی از طریق برنامههای مخرب و تبلیغاتی موجود در منابع نامعتبر نظیر VPNهای تبلیغاتی با قابلیت جعل شماره منتشر میشود.
این برنامههای مخرب و تبلیغاتی، اغلب برای تایید حساب کاربری برنامههای ارتباطی و رسانههای اجتماعی مانند WhatsApp و Telegram استفاده میشوند که پس از نصب، درخواست مجوز دسترسی به تنظیمات دستگاه را ارسال و در عین حال کد مخرب را نیز نصب میکند.
Text Me و NumRent نام دو برنامه مخربی (تروجان) هستند که به نصب بدافزار RatMilad منجر میشوند. این دو برنامه در فروشگاههای برنامه قانونی مانند Google Play در دسترس نیستند اما در تلگرام توزیع شدهاند.
همچنین، مهاجمان و توسعهدهندگان RatMilad یک وبسایت اختصاصی برای تبلیغ تروجان دسترسی از راه دور (RAT) تلفن همراه ایجاد کردهاند تا برنامه آنان، موجه و قانونی بهنظر برسد. این وبسایت از طریق آدرسهای اینترنتی بهاشتراک گذاشتهشده در تلگرام یا سایر رسانههای اجتماعی و بسترهای ارتباطی تبلیغ میشود.
وظیفه بدافزار جاسوسی RatMilad ، سرقت لیست های مخاطبین، پیامکها و فایلهای قربانیان است و همچنین آدرس MAC دستگاههای اندرویدی، گزارش تماس، نام حساب کاربری، مجوزها دادههای موقعیت مکانی GPS، لیست فایل اطلاعات سیمکارت (شماره تلفنهمراه، کشور،IMEI)، فهرست برنامههای کاربردی نصب شده به همراه مجوزهای آنها و اطلاعات دستگاه (مدل، نسخه اندروید، برند و ...) را سرقت میکند.
بدافزار پس از جمعآوری دادههای اطلاعاتی سرقت شده، آنها را برای سرورهای C&C ارسال میکند.
افزون بر سرقت اطلاعات عنوان شده ، این بدافزار قابلیتهای دیگری نظیر ضبط صدا، بارگذاری فایل در سرور C&C، حذف فایلها و تغییر مجوزها را دارد.
باتوجه به اینکه روش اصلی آلودگی به این بدافزار، دانلود فایل از منابع نامعتبر نظیر کانالهای تلگرامی است، کارشناسان مرکز مدیریت راهبردی افتا توصیه میکنند، فایلها تنها از منابع معتبر و قانونی دانلود شده و کاربران از باز کردن لینکهای نامطمئن خودداری کنند.


لینک کوتاه: کپی لینک
چگونه یادداشتی دو کلمهای ابعاد هولناک انفجار اتمی هیروشیما را فاش کرد؟ ساختمان هیوگلهاوس؛ یکی از مشهورترین سازه های مونیخ را ببینید بیشه PB1؛ خودروی خاصی که ندیده اید! (+عکس) شَمبلز ؛ یکی از سالمترین خیابانهای قرونوسطایی اروپا و یک یادآوری از هری پاتر (+عکس) کنسرواتوار و تئاتر موسیقی سنتکانتن؛ اثر معماری سال ۱۹۲۹ فرانسه (+عکس) آیا استفاده از بنزین سوپر برای خودروی معمولی مفید است؟ مازراتی شامال؛ 369 تحفه ای که مارچلو گاندینی خلق کرد (+عکس) صدای انفجارهای شدید در ریاض/ تعلیق پروازهای فرودگاه دمام در شرق عربستان هندسی ترین برج اروپا را در کپنهاگ ببینید جایزه ۱ میلیون دلاری ناسا برای طراحی پایگاه ماه لانچیا Y نسل دوم؛ خودرویی که بسیاری آن را زشت و بدترکیب نام گذاشتند (+عکس) آلفارومئو اسکارابئو؛ فقط 2 دستگاه در جهان (+عکس) تصویری از بازار شاهرود در حدود 120 سال قبل گلاره عباسی در نقش نزهت خانسالار؛ چهره متفاوت بازیگر «بامداد خمار» (+عکس) ساختمانی عجیب که انگار دو بنای متفاوت را روی هم سوار کرده اند (+عکس)